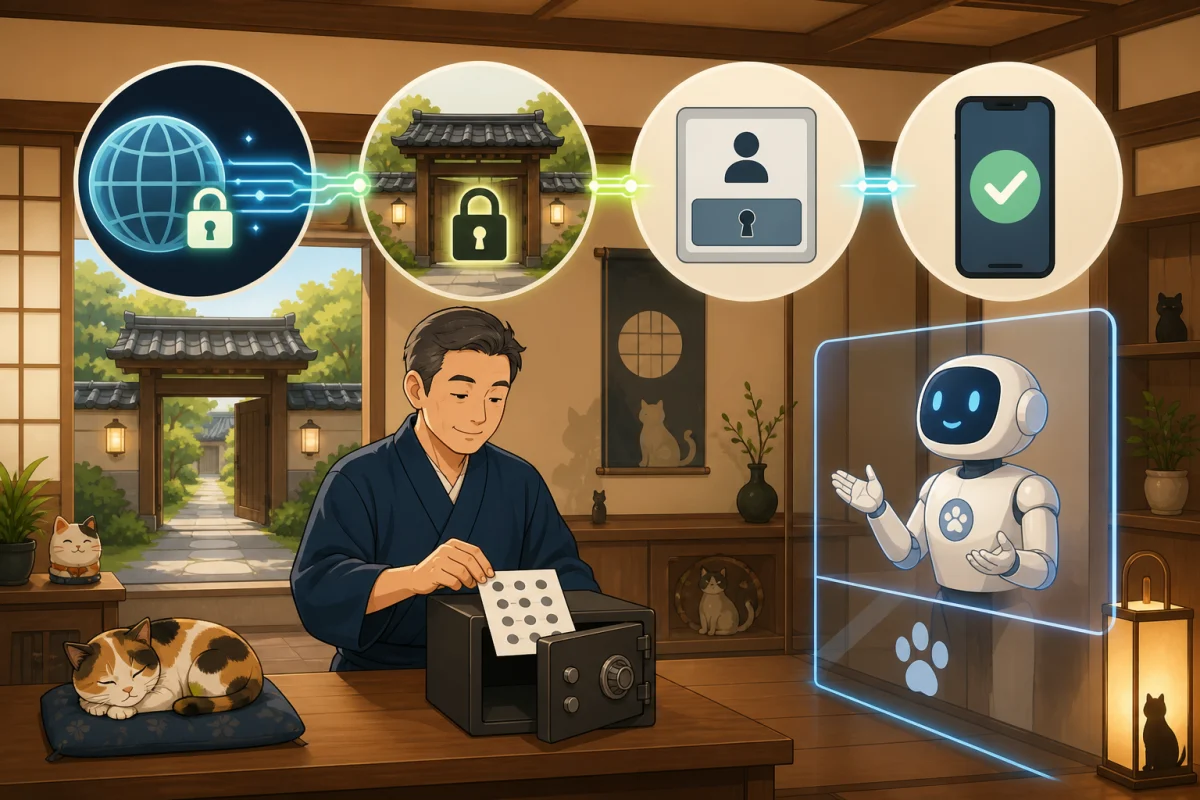
保護WordPress登入畫面的方法中,常見「加上Basic驗證」「啟用2步驟驗證」等說明。雖然名稱相近,但保護的位置與角色不同。
小型旅宿網站可能包含訂房表單、詢問、付款與外部服務整合。除了增加防護,也要不妨礙必要功能,並在萬一無法登入時仍能復原的前提下導入。
先說結論:四者各有不同角色
| 防護 | 保護對象 | 使用者要做什麼 |
|---|---|---|
| HTTPS | 電腦或手機與伺服器之間的通訊 | 連線至HTTPS URL,確認瀏覽器的連線資訊 |
| Basic驗證 | 抵達WordPress前的伺服器端入口 | 輸入共用或個別ID與密碼 |
| WordPress登入 | WordPress內的管理權限 | 使用自己的WordPress ID與密碼登入 |
| 2步驟驗證(2FA) | 密碼外洩後的未授權登入 | 額外使用手機確認碼等 |
Basic驗證與2步驟驗證並非二選一,但也不是每家旅宿都適合同一種組合。先備妥HTTPS與強度足夠、不重複使用的密碼,再優先為管理者設定2步驟驗證。是否加上Basic驗證,應在確認伺服器配置與外部整合的影響後決定。
HTTPS是所有防護的基礎
HTTPS會加密通訊內容。若登入畫面仍使用`http://`,就無法安全傳送認證資訊。Basic驗證也需要HTTPS,才能在網路上足夠安全地處理認證資訊,因此先確認整個網站使用HTTPS。
除了瀏覽器網址以`https://`開頭,也請確認WordPress管理後台與登入畫面都使用HTTPS。不清楚憑證設定時,請向租用主機公司或維護人員諮詢。
連線資訊的圖示會因瀏覽器而異。Chrome電腦版的網址列鎖頭圖示,已改為開啟網站資訊或設定的圖示。不要只看有沒有鎖頭,應確認URL與瀏覽器的連線資訊。
Basic驗證是什麼
Basic驗證是Web伺服器在WordPress之前提供的另一道入口。進入已設定的頁面時,WordPress畫面顯示前,就會先要求輸入ID與密碼。
雖能讓不特定人士較難直接存取登入畫面,但須注意以下事項。
- 與WordPress依使用者管理權限是不同機制
- 共用Basic驗證ID與密碼時,較難分辨是誰使用
- 設定方法會因主機公司、Apache或nginx等而異
- 一律保護整個
/wp-admin/,可能讓部分WordPress功能無法運作 - 必須搭配HTTPS
- 設定前須了解無法登入時的解除方法
租用主機的管理介面可能提供存取限制功能。使用VPS則需要管理Web伺服器設定與認證檔案的技術。不要直接貼上網路找到的設定,應確認服務商的官方步驟與目前配置。
2步驟驗證是什麼
2步驟驗證是在WordPress密碼之外,額外確認手機驗證App產生的暫時代碼等資訊的機制。即使密碼外洩,也較難僅憑密碼登入。
一般WordPress網站可使用持續維護的2步驟驗證外掛等,依使用者分別設定。先從具備管理者權限的人啟用,再視需要擴大到編輯者等使用者。
啟用前先準備復原方法
手機可能故障、遺失或更換機型。設定時發出的備用碼,不要只存放在網站內或平常使用的手機,應安全保管在紙本或可信賴的密碼管理工具等位置。
認為「有問題就刪除外掛檔案」很危險,可能連其他設定也損壞,或無法釐清問題原因。請事先確認外掛官方復原步驟、其他管理者,以及聯絡主機公司的方法。
不要混淆Basic驗證與Application Passwords
WordPress提供「Application Passwords(應用程式密碼)」,供外部App連線至REST API等。通訊採用HTTP的Basic驗證方式,但與放在登入畫面前方的伺服器端Basic驗證是不同功能。
名稱相似,因此向AI或維護人員諮詢時,也應說明目的。
- 「想評估在抵達
wp-login.php前,加入伺服器端Basic驗證」 - 「想確認外部工具連線至REST API所需的WordPress Application Passwords」
Application Passwords也不作為一般管理後台登入密碼的替代品。應依外部整合個別建立,讓不再需要時能分別撤銷。
旅宿網站應先確認的功能
啟用Basic驗證或安全外掛後,可能在管理者看不到的位置阻斷外部通訊。導入前,先記下以下使用情形。
- 訂房表單與訂房引擎整合
- 詢問表單與自動回覆
- 付款服務通知
- Jetpack與外部備份、監控服務
- 使用REST API的App或更新工具
- 使用
admin-ajax.php的畫面或外掛 - 通路管理系統、PMS與OTA等整合
WordPress官方安全資料也提醒,若對/wp-admin/加上伺服器端密碼保護,可能破壞使用admin-ajax.php的功能。不能只因設定後立刻能登入管理後台,就判定完成。
安全導入的順序
1. 確認目前管理者與整合服務
確認是否留下離職人員或網站製作公司的不必要管理者帳號。不要增加共用管理者帳號,每個人都使用自己的帳號。同時列出外部整合清單。
2. 取得能復原的備份
同時保存檔案與資料庫,記錄備份時間與能復原的人。與WordPress更新入門的概念相同,不能只取得備份,也要確認復原方法。
3. 先閱讀解除與復原步驟
記下解除2步驟驗證的方法、手機遺失時的聯絡窗口,以及復原Basic驗證的方法。若只有一位操作人員,請在能聯絡主機公司或維護人員的時段作業。
4. 先用一個管理者帳號試用2步驟驗證
使用已確認維護狀態與相容版本的外掛,先設定一個管理者。保管備用碼,關閉目前畫面前,先在另一個瀏覽器或私密視窗嘗試登入。
5. 擴大至必要使用者
完成復原測試後,再擴大至管理者等具有重要權限的使用者。由本人手機設定,不在聊天中共享驗證碼或備用碼。
6. Basic驗證先調查影響,再決定
確認服務商官方功能能否指定目標範圍,以及外部服務能否通過驗證。不清楚時,不要直接讓AI變更伺服器端設定,應諮詢網站製作公司或主機公司。
7. 確認到旅客端的操作
最後,在登出狀態與手機上測試以下項目。
- 首頁與主要頁面能開啟
- 管理者能登入與登出
- 訂房與詢問表單能送出
- 自動回覆與管理者通知能收到
- 付款與外部服務的測試通知能通過
- 備份、監控與整合工具沒有異常
委託AI時,分開「調查」與「變更」
一開始不變更設定,只請AI調查目前狀態與影響範圍。不要將密碼、驗證碼、私密金鑰或顧客資訊貼進對話。
請調查這個WordPress網站強化登入保護前的狀況。

目的:
- 確認HTTPS、WordPress管理者與是否使用2步驟驗證
- 列出加入Basic驗證後可能受影響的訂房、詢問、
  admin-ajax、REST API與外部整合
- 整理復原方法與確認項目

本次只進行讀取與說明。
不要安裝外掛、變更設定、編輯檔案、重新啟動或發布。
不要顯示秘密資訊或個人資料。
不清楚的事項不要推測,請提出確認方法。
由人確認調查結果後,再逐項委託「哪個功能、哪個帳號、何時啟用」。與AI的核准範圍也在用Codex與Claude Code管理WordPress的安全規則中說明。
導入前後確認表
- 網站與登入畫面都使用HTTPS
- 管理者使用個人帳號
- 已改為強度足夠、不重複使用的密碼
- 已備份檔案與資料庫
- 已安全保管2步驟驗證的備用碼
- 已在其他瀏覽器確認登入與復原方法
- 設定前已確認Basic驗證解除方法
- 已測試訂房、詢問、付款與外部整合
- 已在營運記錄留下設定者與設定時間
總結
HTTPS保護通訊,Basic驗證保護伺服器入口,WordPress登入管理權限,2步驟驗證則防護密碼外洩後的未授權登入。角色不同,因此不要只看名稱選擇,先備妥HTTPS、個人帳號、強密碼與管理者2步驟驗證。
增加Basic驗證時,請先確認對訂房、詢問、REST API與admin-ajax.php等的影響,以及解除方法。安全措施不是看「安裝了多少」,而是包含不讓旅宿營運中斷,並在出問題時能復原,才算完成。
參考資料
- WordPress Developer Resources:Hardening WordPress
- WordPress.org:Two Factor外掛
- WordPress Developer Resources:Application Passwords
- Apache HTTP Server:Authentication and Authorization
- nginx:HTTP Basic Authentication module
- Chromium Blog:An Update on the Lock Icon
※2026年10月9日:已部分修正HTTPS的確認指引,避免只依賴鎖頭圖示。文章原本的完整資訊確認日為2026年8月16日。
※伺服器或外掛規格可能改變。導入時請確認服務商與各產品的官方資訊。